Domain labelwriter24.de kaufen?
Wir ziehen mit dem Projekt
labelwriter24.de um.
Sind Sie am Kauf der Domain
labelwriter24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain labelwriter24.de kaufen?
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Phishing-Angriffe
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
DYMO Original LabelWriter Versandetiketten/-Namensschilder (groß) | 54 mm x 101 mm | 24 Rollen mit je 220 leicht ablösbaren Etiketten (5.280 Etiketten) | für LabelWriter EtikettendruckerAuthentische DYMO LabelWriter-Etiketten sind eine effiziente und kostengünstige Lösung für alle Anforderungen in den Bereichen Versand, Postversand und Organisation. Dank der Thermodrucktechnologie, die ohne Tinte oder Toner auskommt, bleiben die Etiketten rückstandslos sauber. LW-Etiketten werden in Rollen mit vorgefertigten Etiketten geliefert. Dadurch können Sie so viele Etiketten drucken, wie Sie möchten, ganz ohne Papierbögen, Abfall oder Papierstau. LabelWriter-Etiketten eignen sich für die DYMO 550/450-Serie und 5XL/4XL- sowie LabelWriter Wireless-Beschriftungsgeräte. Auf einen Blick Aufkleber pro Satz5280 Stück(e) MaterialPapier Etikettenbreite5,4 cm Etikettenhöhe10,1 cm Rollen pro Pack24 LieferumfangAufkleber pro Satz: 5280 Stück(e)Rollen pro Pack: 24Etiketten pro Rolle: 220 Stück(e) Alle technischen Daten anzeigen (7 Angaben) MerkmaleProduktfarbeWeißMaterialPapier Gewicht und AbmessungenEtikettenbreite5,4 cmEtikettenhöhe10,1 cm LieferumfangAufkleber pro Satz5280 Stück(e)Ro...275,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DYMO Original LabelWriter Rücksendeadressetiketten | 25mm x 54mm | 24 Rollen mit je 500 leicht ablösbaren Etiketten (12.000 Stück) | selbstklebend | Beschriftungsgerät für LabelWriter EtikettendruckerDie großen DYMO LabelWriter-Versandetiketten sind die perfekte Lösung für Briefumschläge und Pakete. Dank Thermodruckverfahren gehören Toner und Druckerpatronen der Vergangenheit an – das spart Geld, und Ihre Finger bleiben sauber. Durch den starken Kontrast ist der Text gut lesbar – kein Verwischen, Verschmieren oder Verblassen. Auf einen Blick Aufkleber pro Satz12000 Stück(e) MaterialPapier Etikettenbreite5,4 cm Etikettenhöhe2,5 cm Rollen pro Pack24 LieferumfangAufkleber pro Satz: 12000 Stück(e)Rollen pro Pack: 24Etiketten pro Rolle: 500 Stück(e) Alle technischen Daten anzeigen (8 Angaben) MerkmaleProduktfarbeWeißMaterialPapier ZertifizierungenZertifikateForest Stewardship Council (FSC) Gewicht und AbmessungenEtikettenbreite5,4 cmEtikettenhöhe2,5 cm LieferumfangAufkleber pro Satz12000 Stück(e)Rollen pro Pack24Etiketten pro Rolle500 Stück(e) Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrtümer vorbehalten.175,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
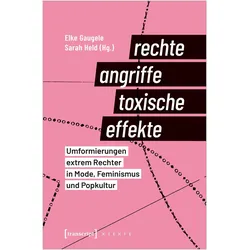
Rechte Angriffe - toxische Effekte, Fachbücher von Elke Gaugele, Sarah HeldDas Fachbuch "Rechte Angriffe - toxische Effekte" bietet eine tiefgehende Analyse der aktuellen Entwicklungen in der Symbolik, Bildsprache und Rhetorik extrem rechter Gesinnungsgruppen. Es thematisiert die besorgniserregende Vermischung dieser Elemente mit Mainstream- und linken Kommunikationsstrategien, was zu toxischen Effekten in der Gesellschaft führt. Die Autorinnen und Autoren, darunter Sarah Held und Elke Gaugele, untersuchen, wie Moden und Styles zur Popularisierung extrem rechter Identitäten beitragen und wie rechte Gruppierungen den Diskurs über sexuelle Gewalt gegen Frauen für ihre Zwecke instrumentalisieren. Zudem wird aufgezeigt, wie Popkultur rassistische und antifeministische Strategien normalisiert. Die Beiträge beleuchten die gesellschaftlichen Auswirkungen dieser Entwicklungen vor dem Hintergrund eines erstarkten Autoritarismus und bieten wertvolle Einblicke in die Herausforderungen, die sich aus diesen Prozessen ergeben.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **


Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
Wie kann die Authentizität des Absenders einer E-Mail überprüft werden, um Phishing-Angriffe zu verhindern?
Die Authentizität des Absenders einer E-Mail kann durch die Überprüfung der E-Mail-Adresse und des Namens des Absenders erfolgen. Es ist wichtig, auf verdächtige oder ungewöhnliche E-Mail-Adressen zu achten, die nicht mit dem angeblichen Absender übereinstimmen. Darüber hinaus können digitale Signaturen und Verschlüsselungstechnologien verwendet werden, um die Echtheit einer E-Mail zu bestätigen. Es ist auch ratsam, bei verdächtigen E-Mails den Absender direkt zu kontaktieren, um die Authentizität der Nachricht zu überprüfen. **
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
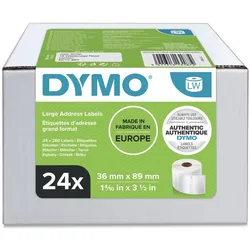
DYMO Original LabelWriter Adressetiketten (Groß) | 36 mm x 89 mm | 24 Rollen mit je 260 leicht ablösbaren Etiketten (6.240 Etiketten) | selbstklebende Etiketten | für LabelWriter-BeschriftungsgerätMit DYMO LabelWriter-Versandetiketten können Sie qualitativ hochwertige und gut lesbare Adressetiketten und Namensschilder drucken. Dank Thermodirektdruck verwischt oder verschmiert nichts. Die permanent haftenden Etiketten sind wasser- und reißfest und beständig gegenüber Öl und Hitze. Auf einen Blick Aufkleber pro Satz6240 Stück(e) EtikettentypSelbstklebendes Druckeretikett MaterialPapier KlebetypPermanent FormRechteck LieferumfangAufkleber pro Satz: 6240 Stück(e)Rollen pro Pack: 24Etiketten pro Rolle: 260 Stück(e) Alle technischen Daten anzeigen (12 Angaben) MerkmaleProduktfarbeWeißEtikettentypSelbstklebendes DruckeretikettMaterialPapierKlebetypPermanentFormRechteckKompatible ProdukteLabelWriter Gewicht und AbmessungenEtikettenbreite8,9 cmEtikettenhöhe3,6 cmGewicht3,72 kg LieferumfangAufkleber pro Satz6240 Stück(e)Rollen pro Pack24Etiketten pro Rolle260 Stück(e) Die hochwertigen DYMO® Etiketten werden in Belgien hergestellt. Technische Daten laut Hersteller, bereitgestellt über I...203,76 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DYMO Original LabelWriter Versandetiketten/-Namensschilder (groß) | 54 mm x 101 mm | 24 Rollen mit je 220 leicht ablösbaren Etiketten (5.280 Etiketten) | für LabelWriter EtikettendruckerAuthentische DYMO LabelWriter-Etiketten sind eine effiziente und kostengünstige Lösung für alle Anforderungen in den Bereichen Versand, Postversand und Organisation. Dank der Thermodrucktechnologie, die ohne Tinte oder Toner auskommt, bleiben die Etiketten rückstandslos sauber. LW-Etiketten werden in Rollen mit vorgefertigten Etiketten geliefert. Dadurch können Sie so viele Etiketten drucken, wie Sie möchten, ganz ohne Papierbögen, Abfall oder Papierstau. LabelWriter-Etiketten eignen sich für die DYMO 550/450-Serie und 5XL/4XL- sowie LabelWriter Wireless-Beschriftungsgeräte. Auf einen Blick Aufkleber pro Satz5280 Stück(e) MaterialPapier Etikettenbreite5,4 cm Etikettenhöhe10,1 cm Rollen pro Pack24 LieferumfangAufkleber pro Satz: 5280 Stück(e)Rollen pro Pack: 24Etiketten pro Rolle: 220 Stück(e) Alle technischen Daten anzeigen (7 Angaben) MerkmaleProduktfarbeWeißMaterialPapier Gewicht und AbmessungenEtikettenbreite5,4 cmEtikettenhöhe10,1 cm LieferumfangAufkleber pro Satz5280 Stück(e)Ro...275,43 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DYMO Original LabelWriter Rücksendeadressetiketten | 25mm x 54mm | 24 Rollen mit je 500 leicht ablösbaren Etiketten (12.000 Stück) | selbstklebend | Beschriftungsgerät für LabelWriter EtikettendruckerDie großen DYMO LabelWriter-Versandetiketten sind die perfekte Lösung für Briefumschläge und Pakete. Dank Thermodruckverfahren gehören Toner und Druckerpatronen der Vergangenheit an – das spart Geld, und Ihre Finger bleiben sauber. Durch den starken Kontrast ist der Text gut lesbar – kein Verwischen, Verschmieren oder Verblassen. Auf einen Blick Aufkleber pro Satz12000 Stück(e) MaterialPapier Etikettenbreite5,4 cm Etikettenhöhe2,5 cm Rollen pro Pack24 LieferumfangAufkleber pro Satz: 12000 Stück(e)Rollen pro Pack: 24Etiketten pro Rolle: 500 Stück(e) Alle technischen Daten anzeigen (8 Angaben) MerkmaleProduktfarbeWeißMaterialPapier ZertifizierungenZertifikateForest Stewardship Council (FSC) Gewicht und AbmessungenEtikettenbreite5,4 cmEtikettenhöhe2,5 cm LieferumfangAufkleber pro Satz12000 Stück(e)Rollen pro Pack24Etiketten pro Rolle500 Stück(e) Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrtümer vorbehalten.175,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
-
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
Ähnliche Suchbegriffe für Phishing-Angriffe
-
Rechte Angriffe - toxische Effekte, Fachbücher von Elke Gaugele, Sarah HeldDas Fachbuch "Rechte Angriffe - toxische Effekte" bietet eine tiefgehende Analyse der aktuellen Entwicklungen in der Symbolik, Bildsprache und Rhetorik extrem rechter Gesinnungsgruppen. Es thematisiert die besorgniserregende Vermischung dieser Elemente mit Mainstream- und linken Kommunikationsstrategien, was zu toxischen Effekten in der Gesellschaft führt. Die Autorinnen und Autoren, darunter Sarah Held und Elke Gaugele, untersuchen, wie Moden und Styles zur Popularisierung extrem rechter Identitäten beitragen und wie rechte Gruppierungen den Diskurs über sexuelle Gewalt gegen Frauen für ihre Zwecke instrumentalisieren. Zudem wird aufgezeigt, wie Popkultur rassistische und antifeministische Strategien normalisiert. Die Beiträge beleuchten die gesellschaftlichen Auswirkungen dieser Entwicklungen vor dem Hintergrund eines erstarkten Autoritarismus und bieten wertvolle Einblicke in die Herausforderungen, die sich aus diesen Prozessen ergeben.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **
-
Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
-
Wie kann die Authentizität des Absenders einer E-Mail überprüft werden, um Phishing-Angriffe zu verhindern?
Die Authentizität des Absenders einer E-Mail kann durch die Überprüfung der E-Mail-Adresse und des Namens des Absenders erfolgen. Es ist wichtig, auf verdächtige oder ungewöhnliche E-Mail-Adressen zu achten, die nicht mit dem angeblichen Absender übereinstimmen. Darüber hinaus können digitale Signaturen und Verschlüsselungstechnologien verwendet werden, um die Echtheit einer E-Mail zu bestätigen. Es ist auch ratsam, bei verdächtigen E-Mails den Absender direkt zu kontaktieren, um die Authentizität der Nachricht zu überprüfen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.